HomePosts Tagged "απάτη"

απάτη Tag

Σύμφωνα με πληροφορίες του Newpost, ο ίδιος δράστης έχει εντοπιστεί να «χτυπά» σε πολλά περίπτερα των περιοχών Χολαργού και Παπάγου.

Έναν απρόσμενα ευγενικό  «διευθυντή» καλούνται να αντιμετωπίσουν τις τελευταίες εβδομάδες υπάλληλοι περιπτέρων στα βόρεια προάστια. Ο δράστης, με άψογο λεξιλόγιο και πειστικό ύφος, εμφανίζεται ως υψηλόβαθμο στέλεχος μεγάλης εταιρείας τηλεπικοινωνιών και ζητά από ανυποψίαστους υπαλλήλους να του δώσουν τους αριθμούς από κάρτες κινητής τηλεφωνίας, δήθεν για να «καταχωρηθούν στα εταιρικά αρχεία».

Η κομπίνα με τα καρτοκινητά

Στην αρχή, η προσέγγισή του είναι ήπια, σχεδόν φιλική, παρουσιάζει το αίτημα ως τυπική διαδικασία. Όταν όμως ο υπάλληλος διστάζει, η φωνή του αλλάζει. Γίνεται επιτακτικός, αυστηρός, σχεδόν απειλητικός. «Μη φέρνετε αντιρρήσεις, είμαι διευθυντής», φέρεται να λέει, προσπαθώντας να επιβληθεί με τον τίτλο που ο ίδιος έχει επινοήσει.

Το τελευταίο περιστατικό σημειώθηκε το μεσημέρι της Πέμπτης (10/10) σε περίπτερο μεγάλης αλυσίδας στη λεωφόρο Μεσογείων. Εκεί, ο επιτήδειος κατάφερε να αποσπάσει από τη νεαρή υπάλληλο τους κωδικούς από κάρτες συνολικής αξίας 60 ευρώ. Η απάτη του, ωστόσο, δεν κράτησε πολύ: ο υπεύθυνος του καταστήματος, ακούγοντας τη συνομιλία, παρενέβη και ματαίωσε τη συνέχειά της, αποκαλύπτοντας την απάτη. Σύμφωνα με πληροφορίες του Newpost, ο ίδιος δράστης έχει εντοπιστεί να «χτυπά» σε πολλά περίπτερα των περιοχών Χολαργού και Παπάγου, αλλάζοντας ώρες δράσης ώστε να συναντά διαφορετικές βάρδιες.

Πηγή

Νέα στοιχεία βγαίνουν στο φως για τη δράση σπείρας στα Μέγαρα που με «όχημα» την καφεμαντεία απέσπασε 850.000 ευρώ από συνταξιούχους.

Έντονη δραστηριότητα είχε στα Μέγαρα σπείρα «καφετζούδων» με λεία περίπου 850.000 ευρώ. Θύμα της σπείρας υπήρξε και 72χρονος συνταξιούχος. Όλα ξεκίνησαν το 2010, όταν μια 50χρονη «καφέ-μάντισσα» και ένα από τα τρία μέλη της σπείρας συνελήφθησαν στα Μέγαρα, με εκείνη να «προσφέρει τις υπηρεσίες της» σε έναν 72χρονο συνταξιούχο.

Ο 72χρονος πήγαινε διαρκώς στην 50χρονη και έτσι μιλούσαν και για διάφορα προσωπικά τους ζητήματα.

Το 2015, και αφότου η 50χρονη διαπίστωσε πόσο εκείνος πίστευε πλέον σε μεταφυσικά θέματα, τον έπεισε πως έχει επαφή με «κορυφαία μέντιουμ από την Τουρκία», οι οποίοι, όπως του εξήγησε, «έχουν και μεταφυσικές δυνάμεις και λύνουν μάγια».

Στη συνέχεια του υποσχέθηκε πως θα μπορούσε και εκείνος να αποκτήσει παρόμοιες δυνατότητες, αρκεί να κατέβαλε ένα σημαντικό χρηματικό ποσό.

Απάτη στα Μέγαρα: Με βοηθούσε οικονομικά λόγω χρεών

Το δελτίο ειδήσεων του Star παρουσίασε σε ρεπορτάζ του όσα φέρεται να είπε στην απολογία της η μία 50χρονη μέλος της εγκληματικής οργάνωσης, τι υποστήριξε ένας συνεργός της, αλλά και το ίδιο το θύμα.

«Με βοηθούσε οικονομικά εξαιτίας χρεών», φέρεται να είπε στην απολογία της η 50χρονη που παραδέχτηκε ότι έλεγε τον καφέ στον 72χρονο και ότι της έβαλε σε τραπεζικό λογαριασμό χρήματα.


Πηγή

Για 1,5χρονο από τον Οκτώβριο του 2022 έως και τη σύλληψή του, στις 20 Απριλίου, φέρεται να δρούσε ο 58χρονος.

Σύμφωνα με τη μήνυση εις βάρος του, ο 58χρονος προσέγγισε δυο γυναίκες, τις οποίες έπεισε να προχωρήσουν σε καταβολή χρηματικών ποσών, προκειμένου να συμμετάσχουν στην ίδρυση εταιρείας, η οποία θα προχωρούσε στην πορεία στην ίδρυση και άλλων στοιχηματικών εταιρειών.

Για τι κατηγορείται

Την Παρασκευή 19 Απριλίου δυο γυναίκες υπέβαλαν μηνύσεις εις βάρος του 58χρονου και δυο συνεργών του -οι οποίοι δεν συνελήφθησαν καθώς είχε παρέλθει το αυτόφωρο.

Όπως ανέφεραν, ο 58χρονος ισχυριζόταν ότι είχε εξειδικευμένες γνώσεις και μεγάλη εμπειρία στο στοιχηματισμό και τα τυχερά παιχνίδια.

Στην πορεία έπεισε τις δυο γυναίκες τον Οκτώβριο του 2022 να συμμετέχουν στην ίδρυση εταιρείας περιορισμένης ευθύνης «limited holding», με έδρα τη Λευκωσία στην Κύπρο, στην οποία θα συμμετείχε και ο ίδιος ως εκπρόσωπος και διαχειριστής, κατέχοντας το 50% των μετοχών, ενώ οι δύο γυναίκες θα έμπαιναν ως συμμέτοχοι κατέχοντας το 25% των μετοχών της εταιρείας η καθεμία.

Η συγκεκριμένη εταιρεία θα λειτουργούσε ως κεντρική και θα προχωρούσε στη συνέχεια στην ίδρυση και άλλων εταιρειών, μια εκ των οποίων ήταν αυτή που ίδρυσε ο 58χρονος στην Αγγλία με σκοπό το στοιχηματισμό και τα τυχερά παιχνίδια και θα λάμβανε νόμιμα άδεια στη Μάλτα.

Προκειμένου να πείσει τις δύο γυναίκες, τους έδωσε ένα πολύ καταρτισμένο business plan, σύμφωνα με το οποίο απέδιδε ακόμη και τα μηνιαία και τα ετήσια κέρδη που θα μπορούσαν να έχουν.

Οι δυο γυναίκες πείστηκαν και έδωσαν τμηματικά με μεταφορές σε τραπεζικό λογαριασμό η μια 99.000 ευρώ και η δεύτερη 81.600 ευρώ, ενώ λάμβαναν μηνύματα μέσω εφαρμογών ενημερώνοντάς τις για τα κέρδη που δήθεν αποκόμιζαν σταδιακά.

Παράλληλα τις ενημέρωνε για την ολοκλήρωση της έκδοσης της άδειας λειτουργίας της εταιρείας του στην Αγγλία.

Μετά τον Φεβρουάριο του 2024 όμως διαπιστώθηκε πως στον εταιρικό λογαριασμό της εν λόγω εταιρείας σε αγγλική τράπεζα δεν είχαν πιστωθεί τα καταβληθέντα κεφαλαία των δυο γυναικών, δηλαδή οι 180.600 ευρώ.

Στο μεταξύ, ο 58χρονος, στις αρχές Μαρτίου 2024, ζητούσε από τη μια από τις δυο γυναίκες το ποσό των 200.000 ευρώ με το πρόσχημα την αύξηση του μετοχικού κεφαλαίου της εταιρείας.

Πώς συνελήφθη

Όπως ενημέρωσε η καταγγέλλουσα τις Αρχές, τελικά τοποθέτησαν 40.000 ευρώ -προσημειωμένα χαρτονομίσματα- σε φάκελο. Ακολούθησε το ραντεβού μεταξύ τους, σε καφετέρια στη Γλυφάδα, το πρωί του Σαββάτου 20 Απριλίου. Τελικά οι αστυνομικοί του τμήματος προστασίας περιουσιακών δικαιωμάτων του πέρασαν χειροπέδες, ενώ βρήκαν στην κατοχή του τις 40.000 ευρώ.

Διενεργείται έρευνα καθώς θεωρείται πιθανό ο 58χρονος και οι συνεργοί του να εμπλέκονται σε άλλες παρεμφερείς υποθέσεις.

Πηγή


Στην ενεργοποίηση μίας πρόσθετης μεθόδου ταυτοποίησης στις συναλλαγές μέσω e-banking για συγκεκριμένες συναλλαγές προχωρούν όλες οι τράπεζες από το Σεπτέμβριο.

Νέο τρόπο επιβεβαίωσης των τραπεζικών συναλλαγών φέρνει η εφαρμογή της Ευρωπαϊκής Οδηγίας (PSD2), που στοχεύει στην ενίσχυση της ασφάλειας των συναλλαγών, ταυτόχρονα με την προστασία του καταναλωτή σε περίπτωση απάτης (phishing), αλλά και την θωράκιση των τραπεζών από τις αποζημιώσεις.

Πιο συγκεκριμένα, πέραν των κωδικών που χρησιμοποιούνται έως σήμερα, όλες οι συναλλαγές άνω των 1.000 ευρώ μέσω e-banking θα πρέπει στο εξής να γίνονται με τρεις μεθόδους ταυτοποίησης.

Σύμφωνα με τις νέες ρυθμίσεις που τίθενται σε ισχύ από το Σεπτέμβριο, η ευθύνη του καταναλωτή σε περιπτώσεις απάτης περιορίζεται στα 1.000 ευρώ. Πάνω από αυτό το ποσό, η τράπεζα θα είναι πλέον υποχρεωμένη να αποζημιώνει τους καταναλωτές, ακόμη κι αν ευθύνονται εκείνοι για την απώλεια των χρημάτων τους – δηλαδή ακόμη και σε περιπτώσεις βαριάς αμέλειας. Ωστόσο, ο νόμος ορίζει ότι την πλήρη ευθύνη, ακόμη και για μεγαλύτερα των 1.000 ευρώ ποσά, έχει ο καταναλωτής εάν η τράπεζα έχει ενεργοποιήσει και τρίτη μέθοδο ταυτοποίησης, πέραν των δύο που ισχύουν σήμερα.

Τι ορίζει η νέα ρύθμιση

Άρθρο 22

Περιορισμός της ευθύνης του πληρωτή για μη εγκεκριμένες πράξεις πληρωμής («phishing») Τροποποίηση παρ. 1 άρθρου 74 ν. 4537/2018
Το τρίτο εδάφιο της παρ. 1 του άρθρου 74 του ν. 4537/2018 (Α’ 84), περί ευθύνης του πληρωτή, τροποποιείται ως προς την υπαιτιότητα, προστίθενται τέταρτο και πέμπτο εδάφιο, και η παρ. 1 διαμορφώνεται ως εξής:

«1. Κατά παρέκκλιση από το άρθρο 73, ο πληρωτής ευθύνεται μέχρι του ανώτατου ποσού των πενήντα (50) ευρώ για τις ζημίες από τη διενέργεια μη εγκεκριμένων πράξεων πληρωμής, οι οποίες προκύπτουν είτε από τη χρήση απολεσθέντος ή κλαπέντος μέσου πληρωμών είτε από υπεξαίρεσή του. Η εν λόγω υποχρέωση δεν ισχύει, εφόσον:

α) η απώλεια, κλοπή ή υπεξαίρεση του μέσου πληρωμών δεν ήταν δυνατό να εντοπιστεί από τον πληρωτή πριν από τη διενέργεια πράξης πληρωμής, εκτός αν ο πληρωτής είχε ενεργήσει με δόλο ή

β) η ζημία είχε προκληθεί από πράξεις ή παραλείψεις υπαλλήλου, αντιπροσώπου ή υποκαταστήματος ενός παρόχου υπηρεσιών πληρωμών ή οντότητας στην οποία ο πάροχος υπηρεσιών πληρωμών είχε αναθέσει τις δραστηριότητές του.

Ο πληρωτής ευθύνεται για όλες τις ζημίες που σχετίζονται με κάθε μη εγκεκριμένη πράξη πληρωμής, που προξένησε από δόλο, καθώς για τη με δόλο αθέτηση των υποχρεώσεών του, σύμφωνα με το άρθρο 69. Στις περιπτώσεις αυτές, δεν ισχύει το ανώτατο ποσό που αναφέρεται στο πρώτο εδάφιο της παρούσας παραγράφου. Αν ο πληρωτής είναι καταναλωτής και εφόσον οι ζημιές οφείλονται σε βαριά αμέλεια, ευθύνεται μέχρι του ανώτατου ποσού των χιλίων (1.000) ευρώ, λαμβάνοντας υπόψη ιδίως τη φύση των εξατομικευμένων διαπιστευτηρίων ασφαλείας και τις ειδικότερες περιστάσεις υπό τις οποίες το μέσο πληρωμής απωλέσθη, εκλάπη ή υπεξαιρέθηκε. Το τέταρτο εδάφιο δεν εφαρμόζεται, αν ο πάροχος αποδείξει ότι διαθέτει και εφαρμόζει πρόσθετους, αποτελεσματικούς και πιο εξελιγμένους μηχανισμούς ελέγχου των συναλλαγών, από αυτούς που εφαρμόζει για την ισχυρή ταυτοποίηση των συναλλαγών, για συναλλαγές που μπορούν να προκαλέσουν ζημία άνω των χιλίων (1.000) ευρώ, όπως ιδίως μηχανισμούς ελέγχου που αξιοποιούν τεχνολογίες τεχνητής νοημοσύνης ή επιπλέον κωδικό ή βιομετρική ταυτοποίηση ή τηλεφωνική επιβεβαίωση.».

Μέχρι στιγμής δύο τράπεζες έχουν ανακοινώσει τα νέα μέτρα ασφαλείας που θα ενεργοποιήσουν τις επόμενες εβδομάδες: Η Εθνική Τράπεζα και η Τράπεζα Πειραιώς.

Εθνική Τράπεζα

Η Εθνική Τράπεζα έχει ήδη ξεκινήσει να ζητά από τους πελάτες να της να ορίσουν ακόμη έναν κωδικό για συναλλαγές άνω των 1.000 ευρώ.

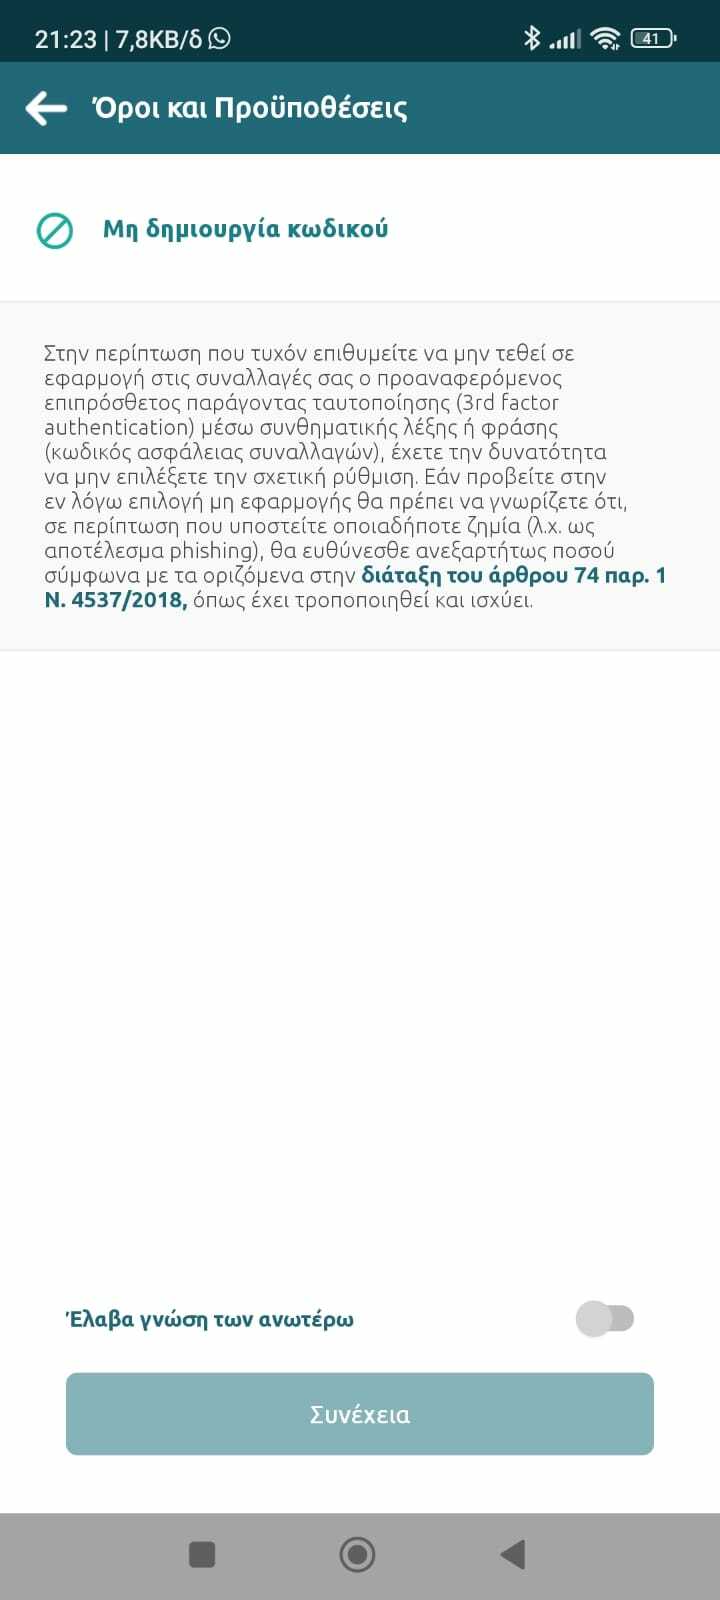
¨Όπως σημειώνεται σε σχετική ανακοίνωση, γίνονται πλέον τρία τα βήματα ταυτοποίησης για την ασφάλεια των συναλλαγών (3FA). Αυτά είναι τα εξής:

(1) Κωδικoί σύνδεσης Digital Banking

Το 1ο βήμα για την ταυτοποίησή σας είναι η εισαγωγή των κωδικών Digital Banking (Username και Password), καθώς και η επιβεβαίωσή τους μέσω βιομετρικών χαρακτηριστικών, όταν αυτή η λειτουργικότητα είναι ενεργοποιημένη στη συσκευή σας.

(2) Κωδικός μιας Χρήσης (OTP)

Στη συνέχεια, το 2ο είναι ο κωδικός μίας χρήσης (OTP) που λαμβάνετε μέσω SMS/Viber ή push notification, κάθε φορά που πραγματοποιείτε μία συναλλαγή από τον υπολογιστή ή το κινητό σας.

(3) Κωδικός Ασφάλειας Συναλλαγών

Τέλος, το 3ο βήμα που δημιουργήσαμε για την ασφάλειά σας είναι ο νέος Κωδικός Ασφάλειας Συναλλαγών που απαιτείται για να επιβεβαιώνετε και να ολοκληρώνετε τις συναλλαγές σας, όταν ξεπερνούν αθροιστικά τα €1.000/ημέρα.

Προσοχή: Εφόσον δεν δημιουργήσετε τον έξτρα κωδικό, η Εθνική Τράπεζα διευκρινίζει πως σε περίπτωση απάτης θα βαρύνεστε αποκλειστικά ανεξαρτήτως ποσού.
EBANKING

Τράπεζα Πειραιώς

Σύμφωνα με την ενημέρωση της Τράπεζας Πειραιώς προς τους πελάτες της, από τον Σεπτέμβριο του 2023, θα τεθεί σε εφαρμογή ένας νέος μηχανισμός πρόσθετης ταυτοποίησης σε επιλεγμένες εγχρήματες συναλλαγές μέσω winbank, για ακόμα μεγαλύτερη ασφάλεια.

Συγκεκριμένα, σε περίπτωση που απαιτηθεί η πρόσθετη ταυτοποίηση του καταναλωτή, θα του ζητηθεί να καταχωρήσει 2 από τα 4 ψηφία του PIN της προσωπικής χρεωστικής του κάρτας της Τράπεζας Πειραιώς.

Εάν έχετε στην κατοχή σας περισσότερες από μία ενεργές χρεωστικές κάρτες της Τράπεζας Πειραιώς, θα σας ζητηθεί να ορίσετε την χρεωστική κάρτα που επιθυμείτε, για την διενέργεια της πρόσθετης ταυτοποίησης.
Εάν δεν έχετε ενεργή προσωπική χρεωστική κάρτα, θα σας ζητηθεί να καταχωρήσετε τον κωδικό (OTP) που θα σας σταλεί στο email επικοινωνίας που έχετε δηλώσει/επιβεβαιώσει στη winbank.

Πηγή
Ο Χρήστος Δάντης είναι αρκετά ενεργός μέσα από τον προσωπικό του λογαριασμό στα social media καθώς του αρέσει να δημοσιεύει διάφορες προσωπικές στιγμές από την καθημερινότητά του.

Όπως έχει γίνει γνωστό ο ίδιος πλέε σε πελάγη ευτυχίας αφού είναι τρελά ερωτευμένος και δεν το κρύβει με την Ασημίνα Χατζηανδρέου όπου είναι στο φετινό Survivor 5.

Από την πρώτη κιόλας στιγμή φάνηκε να είναι ιδιαίτερα υποστηρικτικός αφού δεν έχει χάσει επεισόδιο για επεισόδιο ενώ συχνά πυκνά κάνει διάφορες τρυφερές αναρτήσεις για το πρόσωπό της.

Έτσι λοιπόν, αυτή τη φορά υπήρξε άλλος λόγος που αποφάσισε να δημοσιεύσει στον προσωπικό του λογαριασμό στο instagram.

Όπως θα δείτε και εσείς παρακάτω, ο γνωστός τραγουδιστής έκανε γνωστή την είδηση πως έπεσε θύμα διαδικτυακής απάτης στο Tik Tok. Μάλιστα, δεν είναι ο πρώτος αφού θύμα απάτης έπεσε και η Ελένη Τσολάκη.

anartisi danti

Πηγή: dikaiologitika.gr

newzme.gr

Επισκόπηση απορρήτου

Αυτός ο ιστότοπος χρησιμοποιεί cookies ώστε να μπορούμε να σας παρέχουμε την καλύτερη δυνατή εμπειρία χρήστη. Οι πληροφορίες cookie αποθηκεύονται στο πρόγραμμα περιήγησής σας και εκτελούν λειτουργίες όπως η αναγνώριση σας όταν επιστρέφετε στον ιστότοπό μας και η βοήθεια της ομάδας μας να κατανοήσει ποιες ενότητες του ιστότοπου θεωρείτε πιο ενδιαφέρουσες και χρήσιμες.